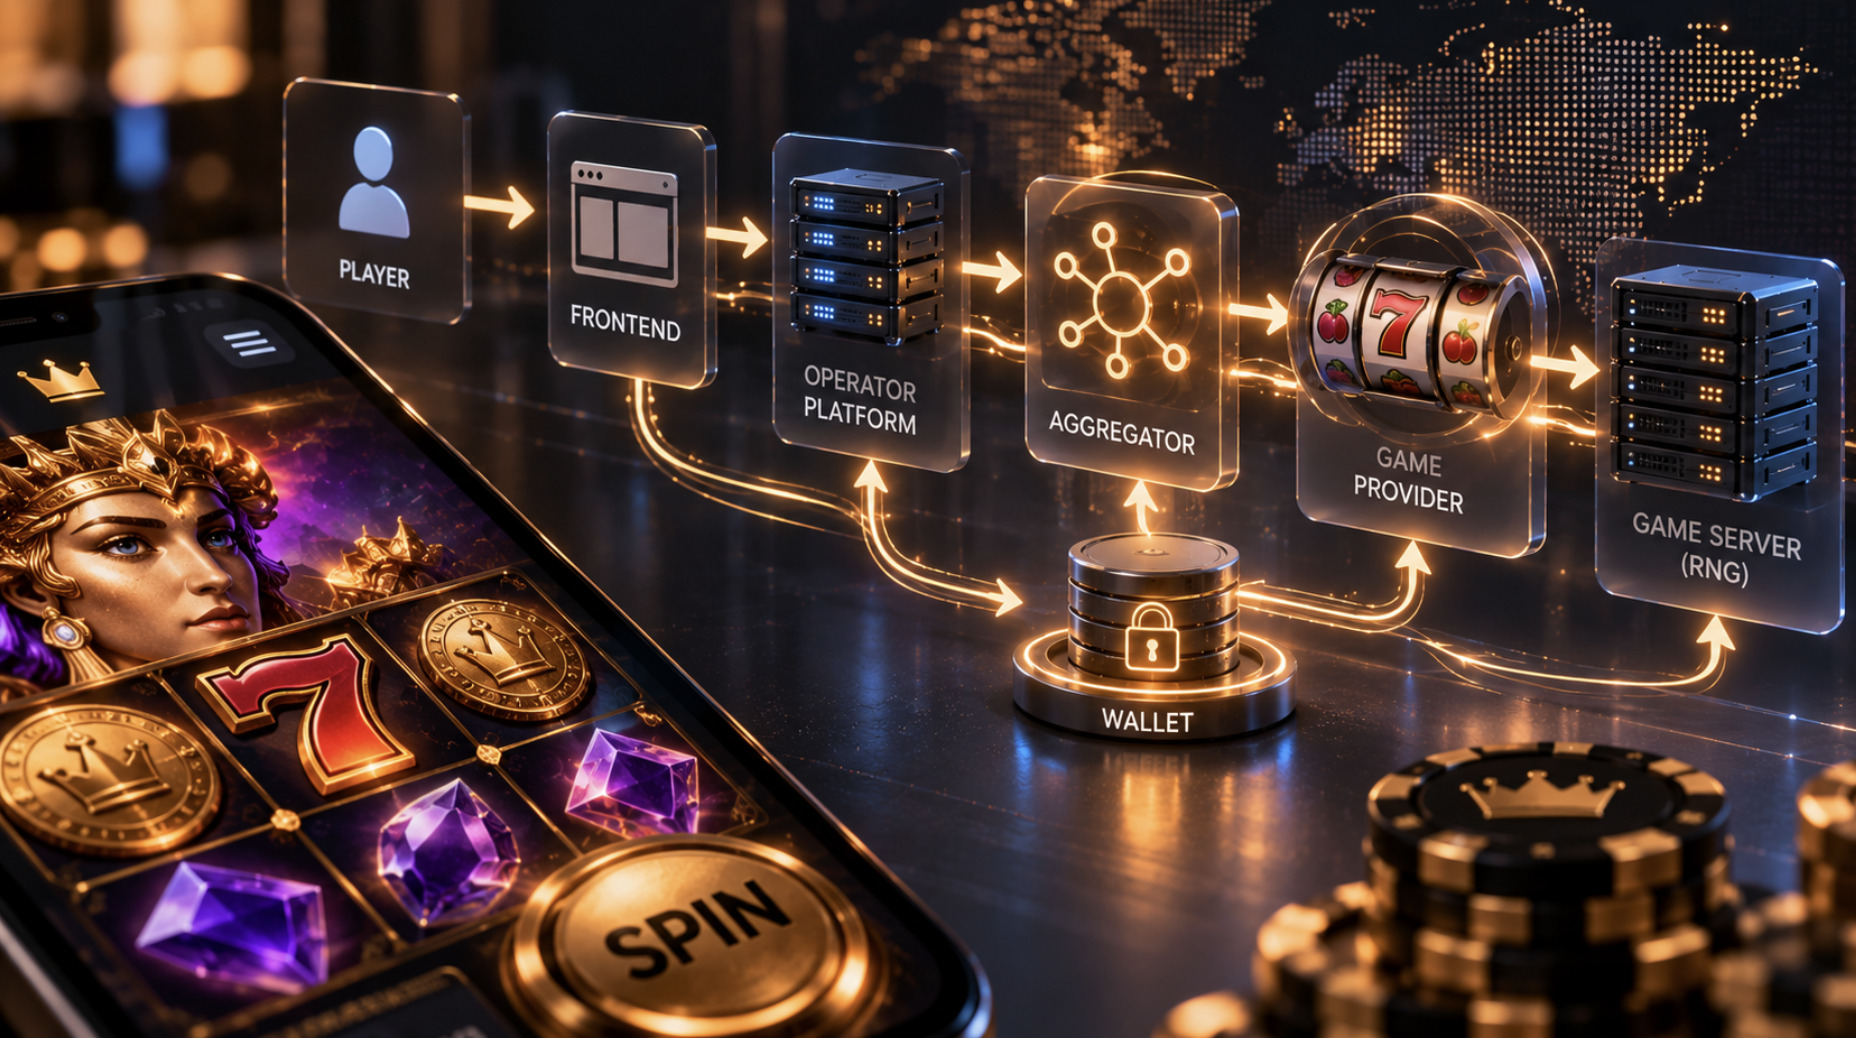
Quando un giocatore apre un catalogo di slot su una piattaforma regolamentata e clicca su un titolo, vede comparire il gioco in pochi secondi all'interno di una finestra o di una pagina dedicata. Quello che non vede è la sequenza di chiamate API, verifiche di sessione e negoziazioni tra sistemi distinti che ha reso possibile quel caricamento. Capire come funzionano le piattaforme di casinò online significa capire cosa succede in quei pochi secondi: quali sistemi comunicano tra loro, in che ordine, e perché l'architettura è stata costruita a livelli separati invece che come un blocco monolitico.
Questo articolo descrive l'infrastruttura tecnica che sta dietro un operatore di casinò online moderno, dal frontend che il giocatore vede fino al server di gioco che effettivamente calcola l'esito di una giocata, passando per gli aggregatori che nel mercato attuale svolgono un ruolo sempre più centrale.
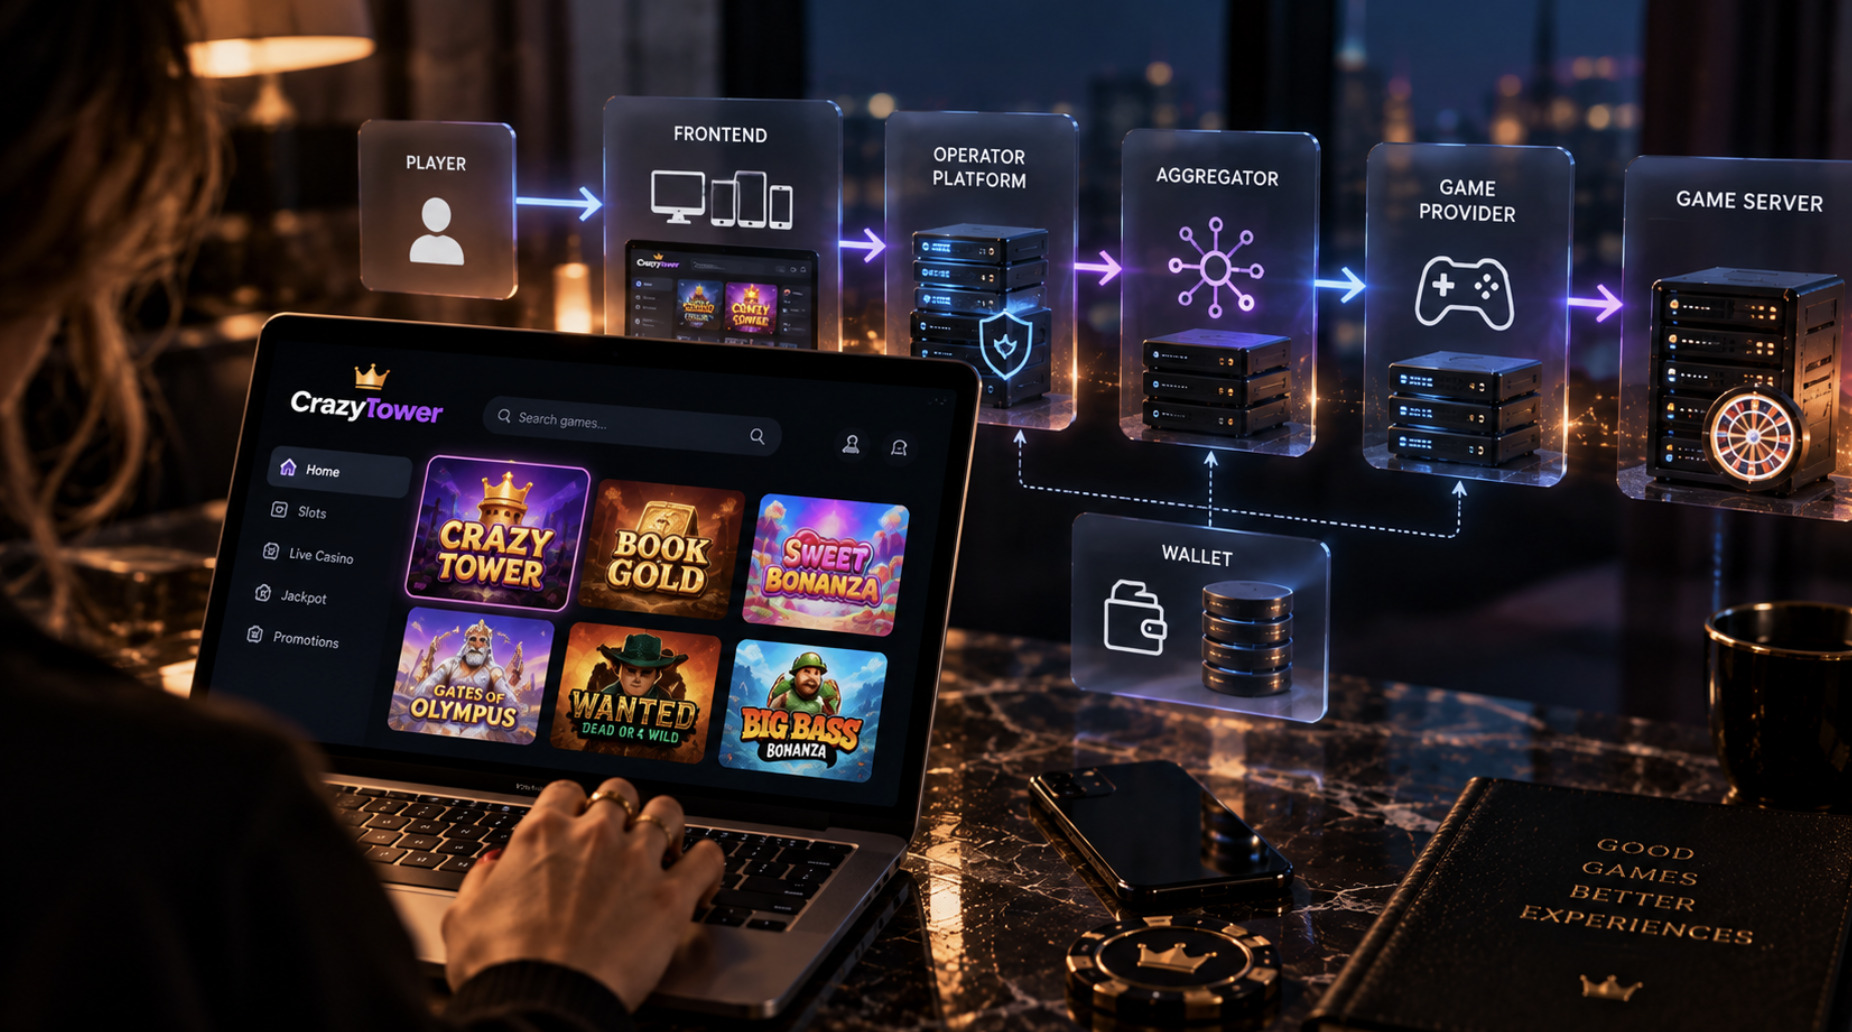
Il frontend è solo la superficie visibile del sistema
Il layer che il giocatore incontra — il sito dell'operatore, il catalogo di giochi, il player HTML5 che mostra la slot — rappresenta una parte relativamente piccola dell'infrastruttura complessiva. Il frontend gestisce la presentazione, l'autenticazione lato client, la navigazione del catalogo e l'incapsulamento del gioco all'interno di un iframe o di un container dedicato, ma non contiene la logica di gioco vera e propria, né gestisce direttamente i saldi del conto o l'esito delle giocate.
Questo è un punto spesso frainteso da chi osserva una piattaforma dall'esterno: navigare un sito, esplorare il suo catalogo o raggiungere un determinato titolo attraverso un percorso di ricerca o un link di terze parti — come può accadere, ad esempio, cercando un titolo specifico come Crazy Tower kasyno su un motore di ricerca — mostra soltanto l'interfaccia pubblica del sistema. Non rivela nulla sull'infrastruttura tecnica che sta dietro quella pagina: quale aggregatore la piattaforma utilizza, quale provider fornisce il motore matematico del gioco, come è strutturato il backend o quale sistema di gestione del wallet è in uso. Queste informazioni non sono deducibili dall'osservazione del solo layer frontend, e attribuirle senza una verifica diretta della documentazione tecnica dell'operatore sarebbe una speculazione priva di fondamento.
Provider di gioco: chi sviluppa la logica matematica
Il provider è l'entità che sviluppa il motore matematico del gioco — l'algoritmo che determina RTP, volatilità, meccaniche di pagamento e, per le slot, la struttura dei rulli o dei sistemi Megaways/cluster. Il provider possiede tipicamente anche il generatore di numeri casuali (RNG) certificato, che deve essere validato da laboratori indipendenti come eCOGRA o GLI per essere ammesso nei mercati regolamentati.
Un provider non distribuisce il proprio gioco direttamente a decine di operatori tramite integrazioni separate una per una: sarebbe insostenibile dal punto di vista ingegneristico mantenere centinaia di integrazioni punto-a-punto, ciascuna con le proprie specifiche API. Per questo motivo il mercato si è consolidato attorno alla figura dell'aggregatore.
Il ruolo dell'aggregatore nell'architettura moderna
L'aggregatore è il livello che si interpone tra provider e operatori, offrendo un'unica integrazione tecnica che dà accesso al catalogo di più provider contemporaneamente. Dal punto di vista architetturale, l'aggregatore normalizza protocolli diversi in un'interfaccia comune: ogni provider potrebbe avere formati di messaggio, schemi di autenticazione e convenzioni di naming leggermente differenti, e l'aggregatore si occupa di tradurre queste differenze in un'API unica verso l'operatore.
Questo approccio riduce drasticamente il carico di integrazione per un operatore che vuole offrire centinaia o migliaia di titoli: invece di integrare separatamente ogni provider, l'operatore integra un solo aggregatore, che a sua volta gestisce le relazioni tecniche con i singoli provider a monte. È il motivo strutturale per cui un game aggregation platform è oggi considerato un componente quasi obbligato per qualunque operatore che voglia scalare rapidamente il proprio catalogo.
Il flusso tecnico dal click del giocatore al lancio del gioco
Per capire come questi livelli comunicano concretamente, è utile seguire il percorso di una singola richiesta di lancio gioco:
Giocatore → Frontend dell'operatore → Livello piattaforma/API → Aggregatore → Provider → Server di gioco
Il giocatore seleziona un titolo dal catalogo mostrato sul frontend. A questo punto il frontend non contiene ancora nessuna logica di gioco: ha solo un identificativo del titolo e la sessione autenticata del giocatore.
Il frontend invia una richiesta al livello piattaforma dell'operatore, che verifica che la sessione sia valida, che il giocatore soddisfi eventuali requisiti normativi (età, giurisdizione, autoesclusione) e che il conto sia nello stato corretto per giocare.
La piattaforma inoltra una richiesta di lancio all'aggregatore, tipicamente tramite una chiamata server-to-server autenticata (spesso con token firmati o certificati mTLS), specificando il gioco richiesto e un identificativo di sessione che collegherà tutte le comunicazioni successive.
L'aggregatore instrada la richiesta al provider corretto, traducendo il formato della richiesta nello schema specifico atteso da quel provider.
Il provider restituisce un URL di lancio o un pacchetto di inizializzazione (spesso un token temporaneo con scadenza breve, per motivi di sicurezza) che il frontend userà per caricare il client HTML5 del gioco, generalmente all'interno di un iframe.
Il client del gioco, una volta caricato nel browser del giocatore, comunica direttamente con il server di gioco del provider per ogni singola giocata: invia la richiesta di puntata, riceve l'esito calcolato dall'RNG lato server e aggiorna la visualizzazione di conseguenza.
È importante notare che il calcolo dell'esito non avviene mai lato client. Il client HTML5 si occupa esclusivamente della resa grafica e dell'animazione del risultato: l'RNG e la logica di pagamento restano sempre lato server, sia per motivi di sicurezza sia per rispettare i requisiti dei laboratori di certificazione, che devono poter validare il comportamento del motore matematico senza dipendere da un ambiente client potenzialmente manomettibile.
Autenticazione e gestione della sessione tra i livelli
Ogni passaggio della catena descritta sopra richiede un proprio meccanismo di autenticazione, distinto da quello del giocatore. Il giocatore si autentica una sola volta con l'operatore (username/password, SSO o token di sessione), ma da quel momento la sua identità viene propagata tramite token firmati tra i sistemi a monte, senza che le credenziali originali vengano mai condivise con provider o aggregatore.
Un pattern comune prevede l'uso di token JWT (JSON Web Token) con scadenza breve, rigenerati a ogni lancio di gioco, in modo che un token intercettato o riutilizzato oltre la finestra di validità non sia sfruttabile. Ogni provider riceve tipicamente solo le informazioni strettamente necessarie per far funzionare la sessione di gioco — identificativo di sessione, valuta, eventuali limiti di puntata — senza accesso diretto ai dati anagrafici completi del giocatore, che restano di competenza dell'operatore.
Integrazione del wallet a livello concettuale
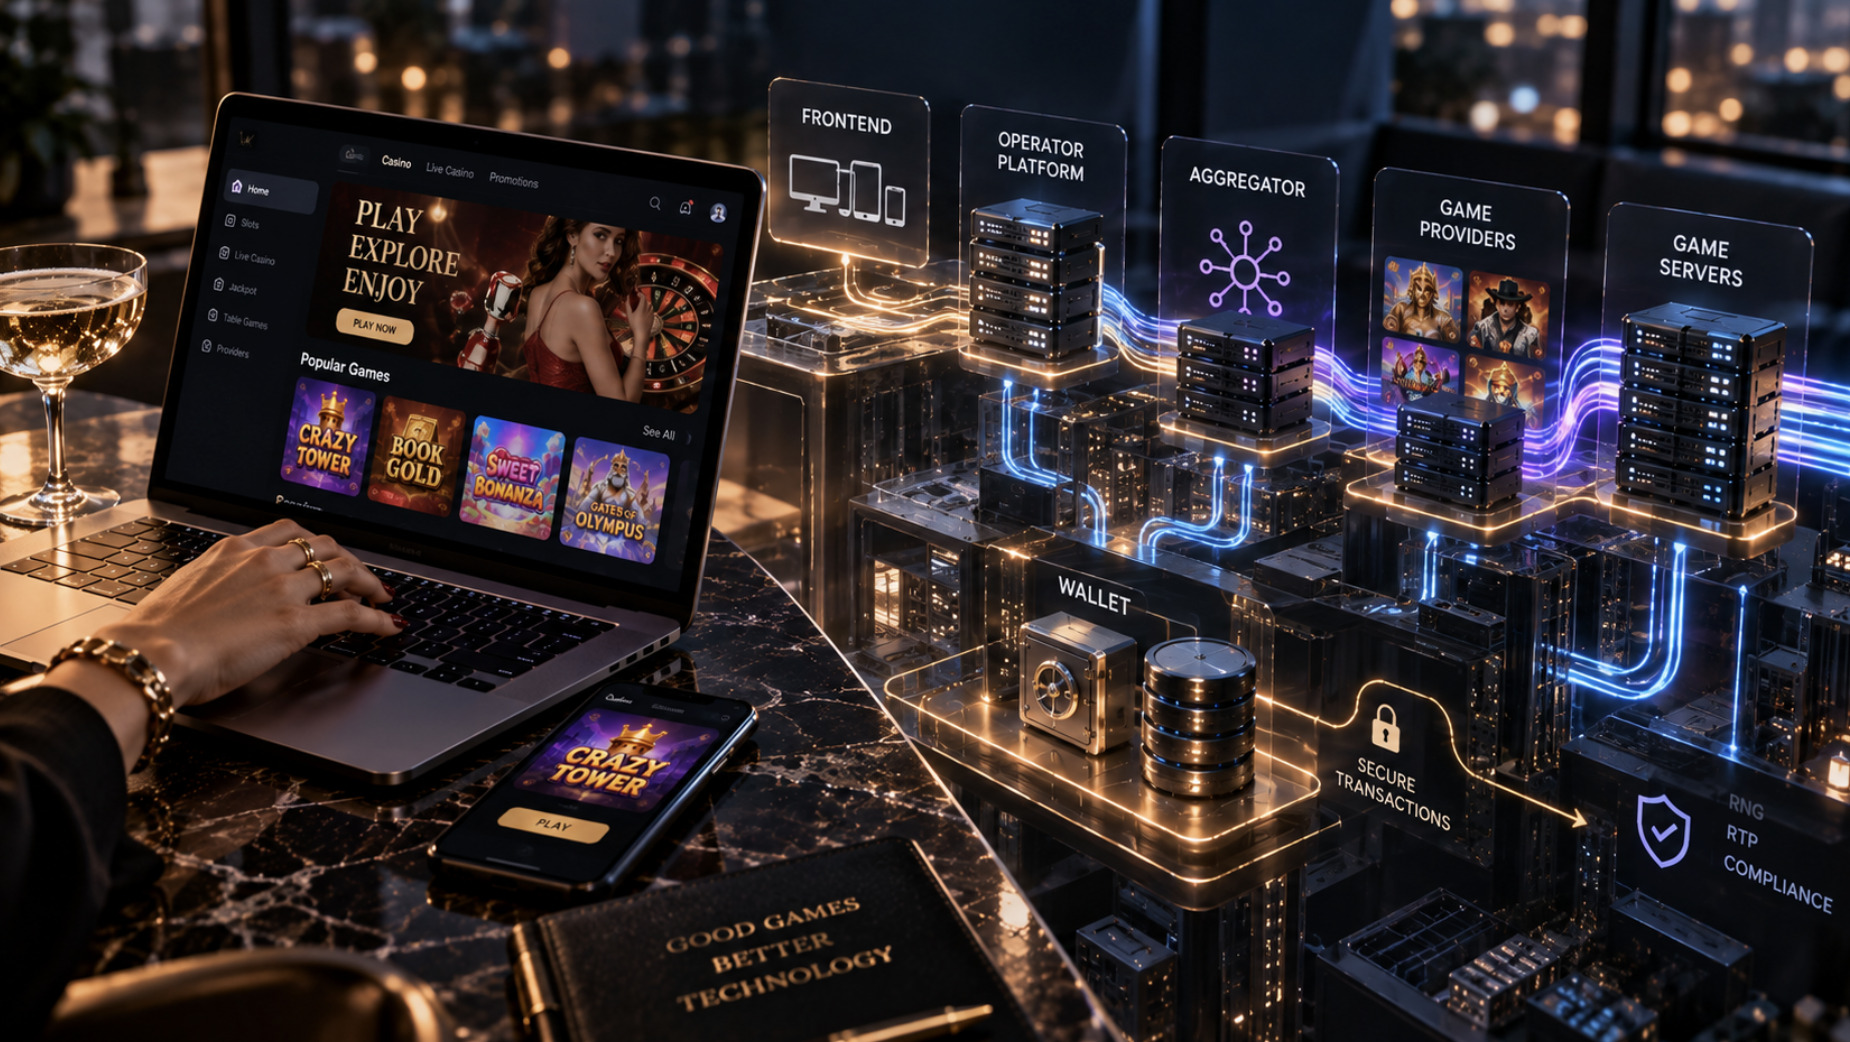
Il wallet — il saldo effettivo del giocatore — resta tipicamente sotto il controllo dell'operatore, non del provider o dell'aggregatore. Questo è un principio architetturale importante: separare la custodia dei fondi dalla logica di gioco riduce la superficie di rischio e semplifica la compliance in mercati regolamentati come quello italiano ADM, dove l'operatore deve mantenere piena tracciabilità e controllo sui movimenti di conto.
Il flusso tipico funziona per addebito e accredito puntuale: prima di ogni giocata, il server di gioco del provider invia una richiesta di addebito (bet) al wallet dell'operatore tramite l'aggregatore; solo dopo la conferma dell'addebito il provider procede a calcolare l'esito; se la giocata genera una vincita, segue una richiesta di accredito (win) verso lo stesso wallet. Questo modello sincrono, chiamato spesso "transactional wallet integration", garantisce che il saldo mostrato al giocatore rifletta sempre lo stato reale del conto, anche in caso di interruzione di rete durante la sessione di gioco.
Latenza e performance nella comunicazione tra sistemi
Ogni passaggio aggiuntivo nella catena operatore-aggregatore-provider introduce latenza di rete. In un'architettura ben progettata, il tempo complessivo tra la richiesta di lancio e la disponibilità del gioco dovrebbe restare nell'ordine di poche centinaia di millisecondi, ma questo richiede scelte infrastrutturali precise: posizionamento geografico dei data center rispetto alla base di giocatori, uso di connessioni persistenti invece di handshake ripetuti per ogni chiamata, e caching a livello di aggregatore per le informazioni che cambiano raramente (come i metadati del catalogo giochi).
Durante la sessione di gioco vera e propria, la latenza diventa ancora più critica: ogni spin o mano richiede una comunicazione andata-ritorno tra client e server di gioco, e ritardi percepibili in questo scambio deteriorano immediatamente l'esperienza utente. Per questo molti provider ottimizzano il proprio motore di gioco per ridurre al minimo il payload scambiato a ogni giocata, limitandolo ai soli dati necessari per aggiornare l'interfaccia.
Ottimizzazione mobile e delivery HTML5
La transizione quasi completa del settore verso HTML5 (in sostituzione del Flash, ormai obsoleto da anni) ha reso l'ottimizzazione mobile un requisito strutturale, non un'aggiunta opzionale. I client di gioco devono adattarsi dinamicamente a risoluzioni e rapporti d'aspetto molto diversi, gestire connessioni di rete instabili tipiche del mobile e mantenere un frame rate accettabile su hardware con potenza di calcolo limitata rispetto a un desktop.
Le tecniche più comuni includono il caricamento progressivo degli asset grafici (sprite e texture ad alta risoluzione caricati solo se la connessione e il dispositivo lo permettono), la compressione delle texture specifica per l'architettura mobile, e la gestione esplicita della riconnessione automatica in caso di interruzione temporanea della rete, in modo che una sessione di gioco non venga persa per un breve calo di segnale.
Le tecniche più comuni includono il caricamento progressivo degli asset grafici (sprite e texture ad alta risoluzione caricati solo se la connessione e il dispositivo lo permettono), la compressione delle texture specifica per l'architettura mobile, e la gestione esplicita della riconnessione automatica in caso di interruzione temporanea della rete, in modo che una sessione di gioco non venga persa per un breve calo di segnale.
Monitoraggio, disponibilità e resilienza
Un'infrastruttura che coinvolge operatore, aggregatore e decine di provider distinti deve prevedere meccanismi di monitoraggio capillare, perché un'interruzione in un singolo punto della catena può rendere inaccessibile una parte del catalogo pur lasciando il resto della piattaforma perfettamente funzionante. Le architetture più mature implementano health check periodici verso ogni provider integrato, circuit breaker che disabilitano automaticamente un gioco quando il provider a monte non risponde entro una soglia di tempo definita, e dashboard di osservabilità che aggregano metriche di latenza e tasso di errore per ciascuna integrazione.
Questo approccio evita che un problema isolato — ad esempio un provider che sta subendo un rallentamento infrastrutturale — si propaghi come un errore generico percepito dal giocatore come un malfunzionamento dell'intera piattaforma, quando in realtà riguarda un singolo componente a monte.
Considerazioni di sicurezza lungo la catena di integrazione
Ogni punto di comunicazione tra i livelli descritti rappresenta una potenziale superficie di attacco, e per questo le comunicazioni server-to-server tra operatore, aggregatore e provider avvengono tipicamente su canali cifrati con autenticazione reciproca (mTLS), accompagnate da firma digitale dei payload per prevenire manomissioni in transito. La segregazione delle responsabilità — wallet controllato dall'operatore, RNG controllato dal provider, instradamento gestito dall'aggregatore — riduce anche il danno potenziale in caso di compromissione di un singolo componente, poiché nessun sistema a valle ha accesso diretto e non mediato ai dati sensibili custoditi a monte.
Nei mercati regolamentati, questa architettura a più livelli deve inoltre soddisfare requisiti di audit trail: ogni transazione — bet, win, rollback — deve essere tracciabile end-to-end attraverso l'intera catena, in modo che un ente regolatore possa ricostruire la sequenza esatta degli eventi per qualsiasi sessione di gioco, requisito che di per sé giustifica gran parte della rigidità architetturale descritta sopra.
Perché l'architettura modulare conviene rispetto a un sistema monolitico
Separare frontend, piattaforma, aggregatore, provider e wallet in componenti distinti comporta un costo di complessità iniziale superiore rispetto a un sistema monolitico, ma offre vantaggi che diventano determinanti alla scala di un operatore con centinaia di titoli e più giurisdizioni: ogni componente può essere aggiornato, sostituito o scalato indipendentemente dagli altri, un nuovo provider può essere integrato senza toccare il codice del frontend o della logica di wallet, e un problema di performance isolato in un singolo servizio non richiede il riavvio dell'intera piattaforma per essere risolto.
Considerazioni tecniche nell'integrazione di più provider
Integrare simultaneamente decine di provider tramite un aggregatore comune comporta comunque scelte tecniche non banali. Le versioni delle API evolvono nel tempo, e un aggregatore serio deve gestire il versionamento in modo da non interrompere l'operatività degli operatori già integrati quando un provider rilascia una nuova versione del proprio protocollo. La normalizzazione dei dati di gioco — valute, formati di puntata, arrotondamenti — deve essere coerente su tutto il catalogo, altrimenti si generano discrepanze tra ciò che il giocatore vede nell'interfaccia e ciò che viene effettivamente registrato dal wallet dell'operatore.
Anche la gestione delle certificazioni regolamentari per singola giurisdizione richiede attenzione: un titolo può essere certificato per il mercato ADM italiano ma non per un altro mercato europeo, e l'aggregatore deve poter filtrare il catalogo mostrato a ciascun operatore in base alla giurisdizione effettiva di operatività, evitando che un giocatore veda o possa lanciare un gioco non autorizzato nel proprio mercato.
Uno strato tecnico più profondo di quanto appaia in superficie
L'immagine che un giocatore si fa di un casinò online — un catalogo di giochi accessibile con un clic — nasconde un'architettura distribuita che coinvolge autenticazione multilivello, gestione transazionale del wallet, normalizzazione dei protocolli tra provider eterogenei e requisiti di tracciabilità imposti dalla regolamentazione. Comprendere questa architettura è utile non solo per chi lavora nel settore, ma anche per chiunque voglia valutare con criteri tecnici, e non solo estetici, la solidità di una piattaforma di gioco online.